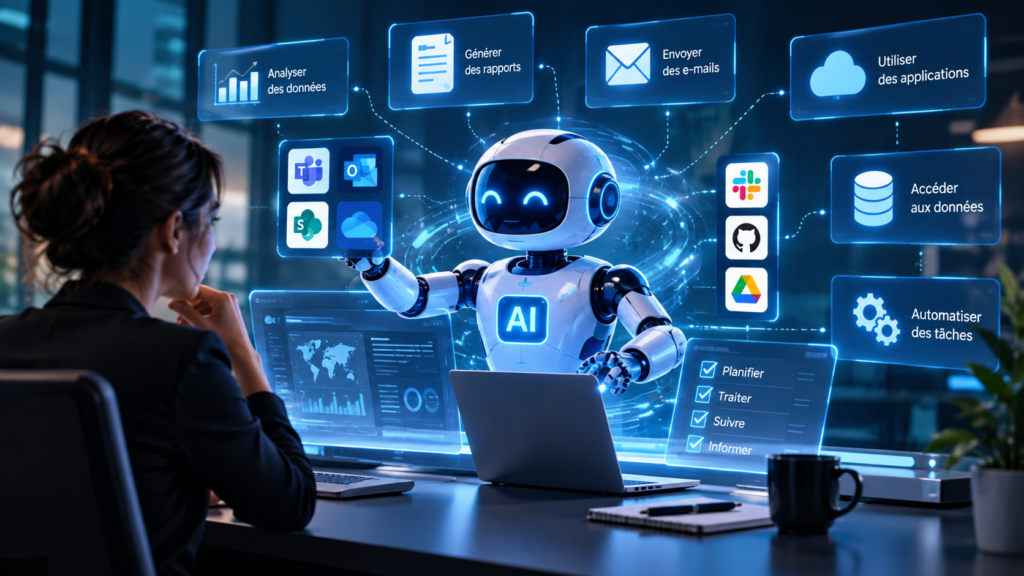
Depuis l’arrivée de l’IA générative, les assistants comme ChatGPT ont surtout été utilisés pour répondre à des questions, rédiger des textes, analyser des documents ou générer du code. Une nouvelle étape est toutefois en train de se dessiner : celle des agents IA. La différence est importante. Un chatbot attend généralement une demande et fournit une réponse. Un agent IA peut, lui, raisonner sur un objectif, utiliser des outils, enchaîner plusieurs actions et adapter son comportement en fonction du résultat obtenu. Cette évolution commence déjà à se concrétiser dans les entreprises. Une étude publiée par Cisco en septembre 2026 indique que plus de la moitié des entreprises interrogées utilisent déjà des systèmes d’IA agentique en production pour leurs opérations réseau.
Prenons un exemple simple.
Vous demandez à un chatbot :
« Analyse ces données et donne-moi les principales tendances. »
Le système va analyser les informations et vous fournir une réponse.
Avec un agent IA, la demande pourrait être différente :
« Analyse les données de cette semaine, identifie les anomalies, prépare un rapport et envoie-le aux responsables concernés. »
L’agent doit alors effectuer plusieurs étapes :
- récupérer les données ;
- les analyser ;
- identifier les problèmes ;
- produire un document ;
- éventuellement utiliser une messagerie ou une autre application ;
- transmettre le résultat.
L’IA ne fournit donc plus seulement une réponse. Elle participe à l’exécution d’un processus.
Des agents capables d’utiliser des outils
C’est probablement l’un des changements les plus importants. Pour être réellement utiles, les agents doivent pouvoir accéder à différents outils : applications professionnelles, bases de données, fichiers, API ou plateformes cloud. Cette capacité leur permet d’aller au-delà de la conversation. Dans une entreprise, un agent pourrait par exemple consulter un système de tickets, identifier les demandes prioritaires, rechercher des informations dans une base documentaire et préparer une réponse. Mais cette capacité crée également un nouveau problème : plus un agent peut faire de choses, plus ses accès doivent être contrôlés. Des acteurs du secteur de la cybersécurité travaillent déjà sur cette question. OKTA souligne notamment que les agents peuvent être connectés à des applications SaaS, des API et des serveurs MCP, ce qui augmente considérablement le nombre de connexions et d’autorisations à gérer.
Les entreprises commencent à passer à l’action
L’IA agentique n’est donc plus uniquement un concept présenté dans les démonstrations. Les entreprises commencent à l’intégrer dans leurs processus. Salesforce a par exemple présenté en septembre 2026 une nouvelle génération d’agents capables de prendre en charge des tâches plus complexes, de travailler sur des périodes plus longues, d’acquérir de nouvelles compétences et de collaborer entre eux. Dans le domaine informatique, Cisco rapporte également une progression rapide de ce qu’il appelle AgenticOps : des agents capables d’intervenir directement dans les opérations IT et réseau. L’objectif est notamment de réduire le travail répétitif et d’aider les équipes à gérer un volume toujours plus important d’informations et d’alertes.
Quand l’agent IA agit à notre place
C’est ici que le changement devient vraiment intéressant. Un assistant classique peut vous aider à préparer une réponse à un client. Un agent pourrait potentiellement : 1. Recevoir la demande du client ; 2. consulter son historique ; 3. Vérifier les informations nécessaires ; 4. préparer une réponse ; 5. Effectuer une opération autorisée ; 6. Mettre à jour le dossier ; 7. Informer le client.
L’humain ne disparaît pas nécessairement du processus. Son rôle peut simplement évoluer : il définit l’objectif, les règles et les limites, tandis que l’agent réalise certaines étapes. Cette évolution pose cependant une question essentielle : jusqu’où faut-il laisser agir une IA sans validation humaine ?
Une nouvelle question : comment garder le contrôle ?
Plus les agents deviennent autonomes, plus la sécurité devient importante. Un agent qui peut seulement générer du texte représente un risque limité. Un agent qui peut accéder à des fichiers, envoyer des messages, modifier des données ou déclencher des opérations possède beaucoup plus de possibilités — et donc davantage de responsabilités à encadrer. Une enquête publiée par EY en septembre 2026 souligne justement que le déploiement des systèmes autonomes progresse plus rapidement que les mécanismes de supervision et de contrôle dans certaines organisations. Les entreprises doivent donc réfléchir à plusieurs questions :
Qui autorise l’agent ? À quelles données peut-il accéder ? Quelles actions peut-il effectuer ? Quelles actions nécessitent une validation humaine ? Comment enregistrer ses actions ? Comment désactiver rapidement un agent en cas de problème ?
L’identité et les autorisations des agents deviennent ainsi un nouveau sujet de cybersécurité.
Cette évolution s’inscrit dans un contexte plus large où les entreprises renforcent également la sécurité des accès et de l’authentification.
Les agents IA vont-ils remplacer les assistants classiques ?
Probablement pas immédiatement. Les deux approches peuvent plutôt coexister. Pour une question simple, un chatbot reste très pratique : on pose une question et on obtient une réponse. Pour une tâche complexe nécessitant plusieurs étapes, un agent peut être beaucoup plus adapté. On pourrait donc voir progressivement apparaître une nouvelle organisation : Humain → Agent IA → Outils → Résultat L’humain fixe l’objectif, l’agent coordonne les différentes étapes et les outils permettent d’exécuter les actions.
Conclusion : l’IA commence à passer de la réponse à l’action
L’évolution des agents IA marque une nouvelle étape dans le développement de l’intelligence artificielle. Pendant plusieurs années, nous avons surtout appris à dialoguer avec les IA. La prochaine étape consiste davantage à leur confier certaines tâches. Cette évolution peut rendre les logiciels plus autonomes et automatiser une partie du travail quotidien. Mais elle impose également de nouvelles règles en matière d’identité, d’accès, de supervision et de cybersécurité. L’enjeu ne sera donc plus seulement de savoir ce qu’une IA peut comprendre, mais aussi ce qu’elle est autorisée à faire.